FMR 拦截器是一类用于拦截、处理和转发请求/响应的中间件或插件,可在请求进入业务逻辑前、响应返回调用方前执行规则,实现鉴权、日志、Mock、限流、重试、改写等能力。
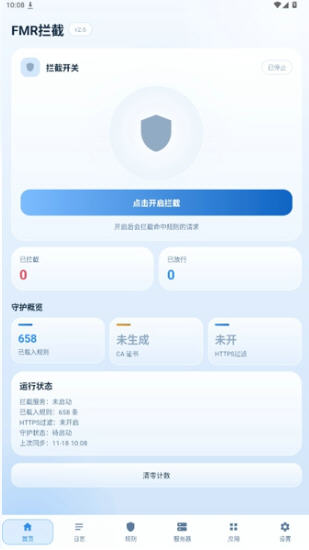
FMR 拦截器通常通过 URL、请求方法、Header、参数、状态码等条件进行规则匹配,支持请求预处理、响应后处理、异常兜底和日志记录;可配置启用范围、执行优先级、白名单/黑名单。适合开发联调、测试 Mock、网关治理和客户端网络层统一处理。
1. 采用“精确匹配 + 通配符/正则”组合配置,先小范围启用,再逐步扩大。
2. 日志输出前做好脱敏,避免泄露 Token、Cookie、手机号、身份证等敏感信息。
3. 设置优先级和白名单,防止鉴权、健康检查、埋点等关键请求被误拦截。
4. 对超时、重试、异常回退设置上限,避免拦截器本身放大故障。
1. 请求拦截:读取/修改/阻断请求方法、URL、Header、Query、Body。
2. 响应拦截:处理状态码、响应头、响应体,支持缓存、改写和日志记录。
3. 规则配置:匹配条件、执行顺序、开关控制、白名单/黑名单管理。
4. 调试监控:链路日志、耗时统计、异常记录、Mock 数据管理。
1. 接口鉴权:统一注入或校验 Token,拦截未授权请求。
2. 联调 Mock:按规则返回模拟响应,支持前后端并行开发。
3. 限流重试:对特定接口做限流、退避重试、熔断兜底。
4. 灰度开关:按用户、Header、环境启用规则,实现灰度发布或 A/B 测试。
5. 链路追踪:注入 TraceId、记录请求耗时,辅助定位线上问题。
推荐给需要统一处理网络请求/响应的开发者、测试人员和联调人员,尤其适合前端网络层、Node/Java 网关、移动端请求框架和测试 Mock 场景。生产环境建议默认关闭调试输出、开启敏感信息脱敏和白名单,并只对必要接口启用改写规则。